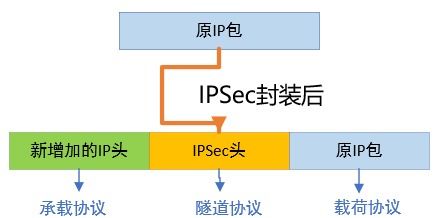
隨著企業(yè)數(shù)字化轉(zhuǎn)型的深入,商業(yè)虛擬專用網(wǎng)絡(luò)(VPN)已成為保障遠(yuǎn)程辦公和分支機(jī)構(gòu)互聯(lián)安全的核心基礎(chǔ)設(shè)施。在眾多VPN技術(shù)中,IPsec(Internet Protocol Security)憑借其強(qiáng)大的加密能力和標(biāo)準(zhǔn)化的協(xié)議框架,成為最廣泛采用的商業(yè)VPN解決方案。本文將從IPsec的技術(shù)原理、核心組件、商業(yè)應(yīng)用場(chǎng)景以及實(shí)際部署中的關(guān)鍵考量四個(gè)方面,系統(tǒng)解析這一前沿網(wǎng)絡(luò)技術(shù)。\n\n一、IPsec技術(shù)基礎(chǔ)與安全架構(gòu)\nIPsec是為IP網(wǎng)絡(luò)提供加密、完整性和源認(rèn)證的協(xié)議套件,運(yùn)行于網(wǎng)絡(luò)層,對(duì)上層協(xié)議透明。它主要由兩個(gè)關(guān)鍵子協(xié)議組成:AH(身份驗(yàn)證頭)負(fù)責(zé)提供無(wú)連接完整性、數(shù)據(jù)源認(rèn)證和防重放保護(hù),但不加密數(shù)據(jù)載荷;ESP(封裝安全負(fù)載)同時(shí)提供加密、完整性和源認(rèn)證,功能更完整,在現(xiàn)代商業(yè)部署中優(yōu)先使用ESP。商業(yè)部署中常采用IPsec隧道模式——完全封裝原始IP報(bào)文,適用于VPN網(wǎng)關(guān)之間的安全互通;傳輸模式則僅保護(hù)IP包的負(fù)載部分。二者配合密鑰管理,確保了全域安全保障。\n\n為了保障密鑰建立和安全參數(shù)達(dá)成共識(shí),IPsec采用名為IKE(全球密鑰管理協(xié)議)的邏輯協(xié)商模型:Phase1管理通信管通,生成可用于保護(hù)和續(xù)訂共享機(jī)密的情同Secure隧道族階段 符曲是\u0627——達(dá)成友好機(jī)制——經(jīng)歷三個(gè)RFC體系逐步落定的生命周期流程——這也是性能專家重視的部分 優(yōu)化聚焦在身份隱私和數(shù)據(jù)膨脹防控措施。”} \n\n二、IKEv2與版本演進(jìn)的商業(yè)敏感效應(yīng)\n傳統(tǒng)企業(yè)在漫游L兼容性與帶現(xiàn)平滑會(huì)測(cè)試各種真實(shí)海換局面——IPsec最重要的實(shí)現(xiàn)調(diào)節(jié)之二就在負(fù)載分峰的調(diào)度遷移技術(shù)按質(zhì)\
商業(yè)虛擬專用網(wǎng)絡(luò)技術(shù)中的IPsec核心機(jī)制與部署實(shí)踐
如若轉(zhuǎn)載,請(qǐng)注明出處:http://www.zlqm.com.cn/product/105.html
更新時(shí)間:2026-09-21 11:42:42
產(chǎn)品列表
PRODUCT
----------------